Une méthode progressive, inspirée des référentiels internationaux de gestion des risques, pour prévenir les litiges contractuels et préparer sereinement les contrôles internes et externes.
du PIB consacré aux marchés publics en moyenne dans l'OCDE
OCDE, Government at a Glance 2023principes dans la Recommandation OCDE de 2015, dont la gestion des risques
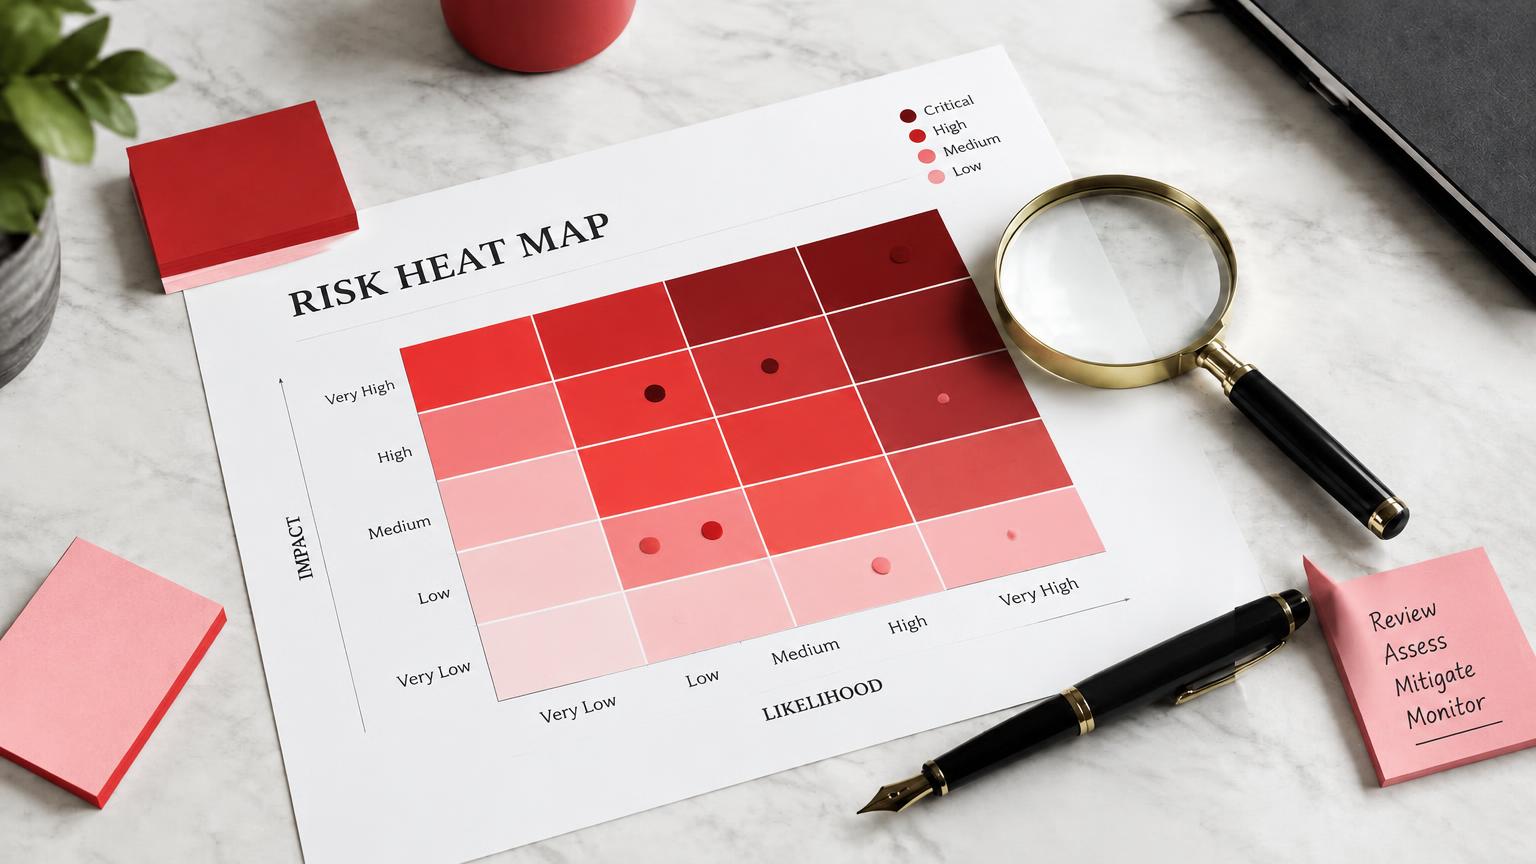
OCDE, 2015format usuel d'une matrice probabilité / impact
Pratique méthodologique (exemple)01Pourquoi cartographier avant de contrôler
Dans la plupart des services contractants, le risque est encore traité au moment où il se matérialise : un recours, une observation d'un organe de contrôle, un avenant contesté. La cartographie inverse la logique. Elle consiste à recenser, avant le lancement de la procédure, les événements susceptibles de compromettre la régularité ou la performance du marché, puis à les hiérarchiser selon leur probabilité et leur impact.
Cette démarche ne crée aucune obligation nouvelle : elle organise le respect de celles qui existent déjà. La loi n° 23-12 du 5 août 2023 pose les principes de liberté d'accès à la commande publique, d'égalité de traitement des candidats et de transparence des procédures. La loi n° 06-01 relative à la prévention et à la lutte contre la corruption exige, en son article 9, des procédures fondées sur la transparence, la concurrence loyale et des critères objectifs. La cartographie est l'outil qui permet de démontrer, pièces à l'appui, que ces principes ont été pris en compte.
02Ce que font les pays avancés
La Recommandation de l'OCDE de 2015 invite les États à intégrer la gestion des risques à toutes les étapes du cycle d'achat, de l'évaluation des besoins jusqu'à la gestion du contrat. La méthodologie MAPS, utilisée par l'OCDE et la Banque mondiale pour évaluer les systèmes nationaux, consacre un pilier entier à la redevabilité, à l'intégrité et à la transparence.
Plusieurs administrations ont industrialisé cette approche. La Corée du Sud exploite depuis 2002 sa plateforme KONEPS, qui centralise les données et permet de repérer des comportements atypiques entre soumissionnaires. L'Ukraine, avec ProZorro, publie l'ensemble des procédures en données ouvertes : des outils d'analyse signalent automatiquement les marchés présentant des indicateurs d'alerte (un seul soumissionnaire, délais anormalement courts, écarts de prix). Ces exemples ne sont pas transposables tels quels : ils illustrent une logique — décider à partir de données — que chaque service contractant algérien peut adopter à son échelle.
Outils de détection des risques observés à l'international
Un dossier, une trace : toutes les étapes sont horodatées.
Les signaux faibles sont calculés automatiquement.
Un format commun rend les marchés comparables.
Auto-évaluer son système avant d'être évalué.
03La méthode en cinq étapes
Première étape : découper le cycle du marché en phases homogènes — définition du besoin, choix de la procédure, rédaction du cahier des charges, publicité, évaluation des offres, attribution, exécution, réception. Deuxième étape : pour chaque phase, lister les événements redoutés en partant des constats déjà formulés par les organes de contrôle, des recours reçus et de l'expérience des équipes.
Troisième étape : coter chaque risque sur deux axes, probabilité et impact (juridique, financier, opérationnel, réputationnel). Quatrième étape : définir une mesure de maîtrise proportionnée — une vérification, une double signature, une pièce justificative, une formation. Cinquième étape : désigner un responsable et une échéance, puis revoir la carte à chaque marché significatif. Le référentiel ISO 31000 et le cadre de contrôle interne COSO, largement utilisés à l'international, suivent la même logique : identifier, analyser, traiter, surveiller.
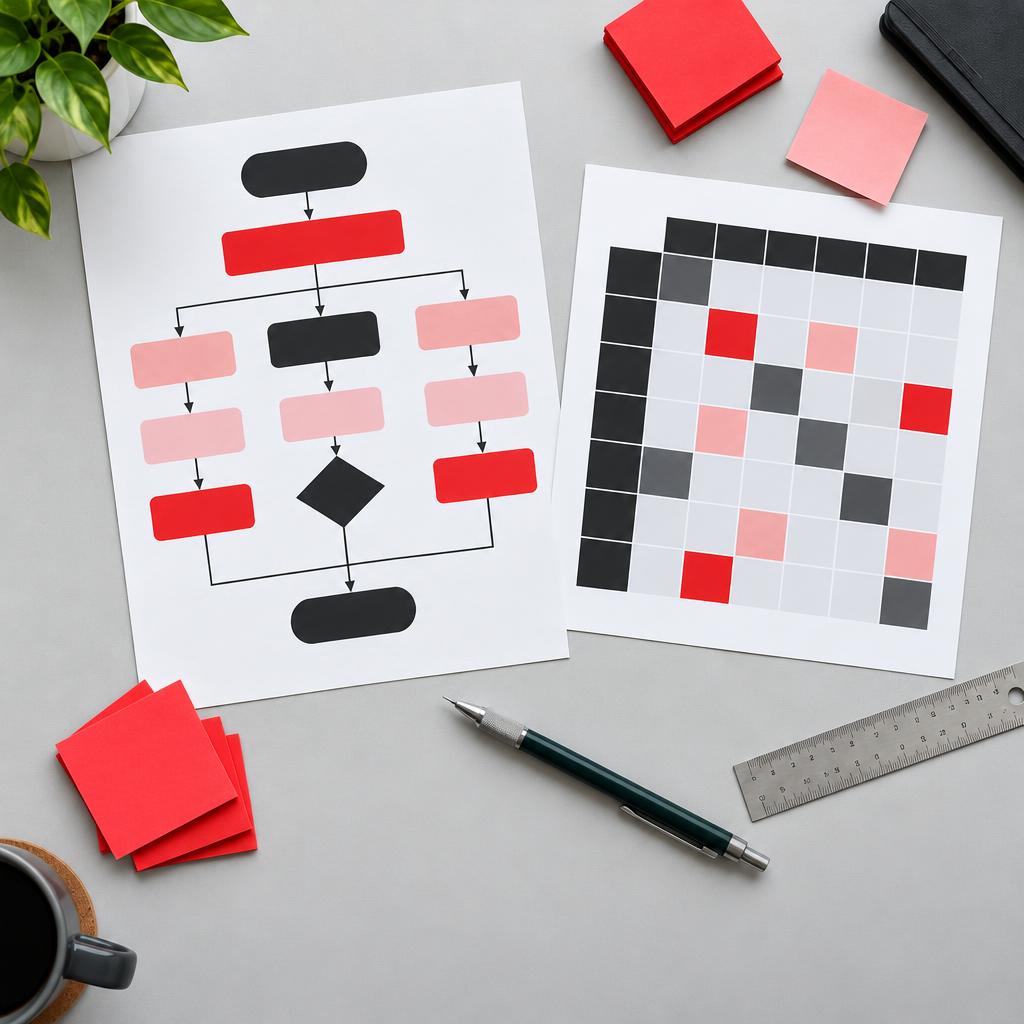
Le cycle de maîtrise des risques
Phases du marché
Événements redoutés
Probabilité × impact
Mesures proportionnées
Revue à chaque marché
04Lire la matrice probabilité / impact
La matrice transforme une liste de préoccupations en priorités d'action. Les risques situés dans la zone la plus foncée appellent une mesure immédiate et un suivi par la direction. Les risques intermédiaires relèvent d'une vigilance documentée. Les risques faibles sont simplement acceptés et tracés. L'intérêt n'est pas la précision mathématique de la cotation, mais la discussion qu'elle provoque entre l'acheteur, le juriste, le prescripteur technique et le contrôleur interne.
Exemples fréquents de risques élevés : une définition du besoin trop orientée vers un fournisseur, des critères d'évaluation insuffisamment précis, une absence de motivation écrite du choix de la procédure, des avenants successifs qui modifient l'économie du marché. Pour chacun, la mesure la plus efficace est souvent la plus simple : une note de motivation datée et signée versée au dossier.
Un risque identifié et documenté devient une décision assumée ; un risque ignoré devient une observation de contrôle.
Matrice probabilité × impact
Probabilité →
05Préparer les contrôles internes et externes
La cartographie est aussi la meilleure préparation aux contrôles. La Cour des comptes, instituée par l'ordonnance n° 95-20 du 17 juillet 1995, examine la régularité et la qualité de la gestion des deniers publics. Un dossier qui contient la carte des risques, les mesures prises et les justificatifs montre que l'organisation a anticipé plutôt que subi.
Le modèle des « trois lignes » promu par l'Institut des auditeurs internes structure utilement les rôles : les équipes opérationnelles maîtrisent les risques au quotidien, les fonctions de conformité et de contrôle de gestion les surveillent, l'audit interne en évalue l'efficacité de manière indépendante. Dans une EPE comme dans une administration, cette répartition clarifie qui fait quoi et évite que le contrôle ne devienne le seul rempart.
06Plan d'action pour un service contractant
Commencez petit : choisissez un marché à enjeu, réunissez quatre personnes pendant deux heures et produisez une première carte de dix à quinze risques. Rangez-la dans le dossier du marché. Au marché suivant, réutilisez-la et ajustez-la. En six mois, vous disposerez d'une base de connaissance propre à votre organisation, bien plus utile qu'un référentiel générique.
Enfin, mesurez. Le nombre de recours, le nombre d'avenants, les délais entre l'ouverture des plis et l'attribution, la part de procédures avec un seul soumissionnaire : ces indicateurs, suivis dans le temps, montrent si les mesures de maîtrise produisent leurs effets. C'est exactement ce que font les systèmes les plus avancés — avec des outils numériques, certes, mais d'abord avec de la méthode.
À retenir
Sources et références
- Loi n° 23-12 du 5 août 2023 fixant les règles générales relatives aux marchés publics (JORADP)
- Loi n° 06-01 du 20 février 2006 relative à la prévention et à la lutte contre la corruption (JORADP)
- Ordonnance n° 95-20 du 17 juillet 1995 relative à la Cour des comptes (JORADP)
- OCDE — Recommandation du Conseil sur les marchés publics (2015)
- OCDE — Government at a Glance 2023 (marchés publics)
- MAPS — Méthodologie d'évaluation des systèmes de passation des marchés
- ProZorro — système électronique de marchés publics (Ukraine)
- Public Procurement Service de Corée — KONEPS
Les références étrangères sont citées comme repères de méthode. Seuls les textes publiés au Journal officiel de la République algérienne font foi ; vérifiez toujours la version en vigueur.